

پاسخ کوتاه
در سایت و اپلیکیشن با پنل مدیریت مشترک، داده و قواعد کسبوکار از یک هسته و API هماهنگ مدیریت میشوند؛ رابط وب و اپ متناسب با دستگاه طراحی میشود و دسترسی هر کاربر مستقل کنترل میگردد.
- پنل مشترک بر داده و قواعد مشترک تکیه دارد و رابطها میتوانند متفاوت باشند.
- موجودی، رزرو و پرداخت باید با مرجعیت سرور کنترل شوند.
- نقشهای سامانه از مجوزهای دستگاه و نشست هر محیط جدا هستند.
- انتخاب فناوری، آفلاین و انتشار باید بر اساس نیاز و دامنه قرارداد باشد.
- نسخهبندی API، سورس، مستندات و آزمون فرایندهای مشترک بخشی از تحویل هستند.
وقتی مشتری در وبسایت محصولی را به سبد خرید اضافه میکند، سفارش را در اپلیکیشن ادامه میدهد و پشتیبان وضعیت آن را در پنل تغییر میدهد، سه محیط باید یک واقعیت مشترک را نشان دهند. طراحی سایت و اپلیکیشن با پنل مدیریت مشترک برای حل همین مسئله است: اطلاعات مشتری، محصول، سفارش و فرایندهای کسبوکار در یک ساختار هماهنگ اداره شوند. نتیجه مطلوب فقط کم شدن تعداد صفحههای مدیریتی نیست؛ باید بتوان مسئولیت دادهها، دسترسی افراد و رفتار سامانه هنگام خطا را نیز روشن کرد.
این راهنما توضیح میدهد چه بخشهایی واقعاً مشترک میشوند، چه چیزهایی مستقل میمانند و پیش از سفارش چه مواردی باید وارد قرارداد شوند. اگر برای کسبوکار شما وبسایت و اپلیکیشن دو مسیر ورود به یک خدمت هستند، این تصمیم معماری از انتخاب رنگ و ظاهر مهمتر است.
 تصویر تبلیغاتی مفهومی، ساختهشده با هوش مصنوعی.
پنل مدیریت مشترک دقیقاً چه معنایی دارد؟
در معماری متداول، وبسایت و اپلیکیشن از یک بکاند و مجموعهای از APIها استفاده میکنند. بکاند قواعد اصلی کسبوکار را اجرا میکند، دادهها را در پایگاه داده نگه میدارد و پاسخ مناسب هر محیط را میفرستد. پنل مدیریت نیز ابزاری برای کار با همین دادهها و قواعد است. بنابراین مدیر میتواند محصولی را یک بار ویرایش کند و تغییر آن، طبق سیاست انتشار و کش، در وب و اپ دیده شود.
مشترک بودن بکاند به معنی یکسان بودن رابط کاربری نیست. صفحه محصول در موبایل میتواند با لمس، دوربین یا اعلان کار کند، در حالی که نسخه وب برای جستوجو و نمایش در مرورگر طراحی میشود. حتی ورود یکپارچه نیز الزاماً به معنای استفاده از یک توکن نشست روی همه دستگاهها نیست. هر دستگاه میتواند نشست و توکن جداگانه با امکان ابطال مستقل داشته باشد و همچنان به همان حساب کاربری متصل بماند.
چه اطلاعاتی یک منبع معتبر دارند؟
ابتدا باید مشخص شود مرجع هر داده کجاست. معمولاً شناسه مشتری، قیمت پایه محصول، موجودی قابل فروش، وضعیت سفارش و سوابق پرداخت در سرور مرجع قرار میگیرند. نمایش محلی یا حافظه کش برای سرعت مفید است، اما نباید حقیقت مالی یا موجودی را تعیین کند. اگر انبار، حسابداری یا نرمافزار دیگری نیز متصل باشد، مالکیت هر فیلد و جهت تبادل اطلاعات باید از ابتدا تعریف شود.
| داده یا عملیات | رفتار مشترک مورد انتظار | نکته اجرایی |
|---|---|---|
| حساب مشتری | شناسه و سوابق واحد در وب و اپ | نشست هر دستگاه قابل مدیریت باشد |
| محصول و قیمت | ویرایش از مرجع مشخص | زمان انتشار و اعتبار کش روشن باشد |
| سفارش | نمایش یک وضعیت معتبر | تغییر وضعیت با قواعد سرور انجام شود |
| موجودی و رزرو | کنترل همزمان درخواستها | رزرو منقضی و آزادسازی تعریف شود |
| پرداخت | ثبت نتیجه تأییدشده | پاسخ موبایل بهتنهایی کافی نیست |
یک مثال عملی از مسیر مشتری تا عملیات
فرض کنید مشتری در وب ثبتنام میکند و بعد با همان حساب وارد اپلیکیشن میشود. نشانیها و سفارشهای مجاز او از سرور بازیابی میشوند. مشتری سفارشی ثبت میکند، مسئول فروش آن را بررسی میکند و تیم ارسال مرحله آمادهسازی را تغییر میدهد. وبسایت، اپ و پنل باید همین سفارش را با شناسه واحد بشناسند؛ ایجاد نسخههای جداگانه و تطبیق دستی، احتمال خطا را بالا میبرد.
با این حال همه تغییرها لازم نیست برای همه افراد نمایش داده شوند. یادداشت داخلی پشتیبان میتواند فقط در پنل دیده شود، وضعیت ارسال برای مشتری قابل مشاهده باشد و اطلاعات مالی فقط در اختیار نقشهای مجاز قرار گیرد. طراحی درست از تعریف گردش کار شروع میشود: چه کسی، در چه مرحلهای، با چه محدودیتی میتواند دادهای را مشاهده یا تغییر دهد؟
موجودی و رزرو در درخواستهای همزمان
اگر آخرین ظرفیت یک نوبت یا آخرین واحد کالا همزمان از وب و اپ انتخاب شود، نمایش عدد موجودی کافی نیست. سرور باید با تراکنش و سازوکار مناسب کنترل همزمانی تصمیم بگیرد کدام درخواست پذیرفته میشود. برای سفارش نیازمند پرداخت، ممکن است موجودی یا ظرفیت برای مدتی رزرو شود. مدت رزرو، تمدید احتمالی، آزادسازی پس از انقضا و واکنش به پرداخت دیرهنگام باید مشخص باشند تا دو مشتری یک ظرفیت را دریافت نکنند.
همین منطق درباره کوپن، اعتبار کیف پول و محدودیت خرید نیز صدق میکند. اگر کنترل فقط در رابط موبایل یا مرورگر انجام شود، درخواست مستقیم میتواند از آن عبور کند. قوانین حساس باید در سرور اجرا شوند و برنامهها نتیجه معتبر را نمایش دهند. انتخاب روش دقیق وابسته به پایگاه داده، حجم درخواست و حساسیت فرایند است.
پرداخت مشترک؛ تأیید نهایی در سرور
وب و اپ میتوانند پرداخت را از مسیرهای ظاهری متفاوت آغاز کنند، اما نتیجه سفارش باید به شکل معتبر در بکاند ثبت شود. پیام موفقیت در صفحه یا پاسخ دریافتی از موبایل سند نهایی پرداخت نیست. سرور باید با روش مورد تأیید درگاه، نتیجه را استعلام یا تأیید کند و شناسه تراکنش را به سفارش درست متصل نگه دارد.
اگر درگاه از وبهوک استفاده میکند، اعتبار پیام، امکان ارسال دوباره و ترتیب رسیدن رویدادها باید بررسی شود. پردازش تکراری نباید سفارش یا اعتبار مالی تازهای بسازد. وضعیتهای «در انتظار»، «ناموفق»، «تأییدشده» و موارد نیازمند بررسی نیز باید از هم جدا باشند. گزارش قابل پیگیری برای تیم مالی کمک میکند پرداختی که کاربر صفحه آن را بسته است، بدون اتکا به ادعای دستگاه بررسی شود.
وبسایت، اپ بومی، فریمورک مشترک یا PWA؟
پنل مشترک انتخاب فناوری رابط کاربری را تحمیل نمیکند. وبسایت عمومی همچنان به ساختار مناسب محتوا، صفحات قابل دسترسی برای موتور جستوجو، سرعت و مدیریت مسیرها نیاز دارد. اپلیکیشن نیز ممکن است به تجربه آفلاین، دوربین، موقعیت مکانی یا تعاملهای خاص دستگاه وابسته باشد. پیش از انتخاب، مسیر اصلی مشتری و قابلیتهای ضروری هر محیط را فهرست کنید.
برای مقایسه کاربردی مسیرهای اجرا، راهنمای انتخاب وبسایت، PWA یا اپلیکیشن موبایل به تفکیک نیاز کمک میکند. داشتن اپ جای سئوی صفحات عمومی وب را نمیگیرد و داشتن وبسایت نیز بهتنهایی همه قابلیتهای اپ بومی را فراهم نمیکند.
| گزینه | زمان مناسب بررسی | موضوعی که باید سنجید |
|---|---|---|
| Android و iOS بومی با Kotlin و Swift | تعامل عمیق با سیستمعامل یا تجربه بسیار اختصاصی | توسعه و نگهداری دو برنامه مستقل |
| Flutter یا React Native | اشتراک بخشی از کد موبایل بین دو سیستمعامل | نیاز به کد بومی و سازگاری وابستگیها |
| PWA | دسترسی سریع از وب و نصبپذیری متناسب با مرورگر | تفاوت قابلیتها و محدودیتهای هر پلتفرم |
| وب با Next.js، React یا Vue | صفحات عمومی، خدمات و حساب کاربری تحت وب | راهبرد رندر، دسترسپذیری و سئو |
انتشار در فروشگاههای اپلیکیشن مرحلهای جدا از ساخت نرمافزار است. حساب توسعهدهنده، الزامات حریم خصوصی، روش پرداخت و سیاستهای فروشگاه ممکن است در پذیرش اثر داشته باشند. دامنه خدمات انتشار و مسئولیت اصلاحات باید مشخص شود؛ تحویل نسخه قابل بررسی به معنی تضمین تأیید فروشگاه نیست.
 طرح مفهومی رابط کاربری؛ اسکرینشات محصول اجراشده نیست.
امنیت و نقشها؛ یک پنل برای همه به معنای دسترسی یکسان نیست
کنترل دسترسی مبتنی بر نقش یا RBAC میتواند نقشهایی مانند مدیر، اپراتور سفارش، پشتیبان و حسابدار تعریف کند. در کنار نقش، دامنه دسترسی نیز اهمیت دارد: یک شعبه، یک مجموعه مشتری یا یک بخش از عملیات. بررسی دسترسی باید در API انجام شود؛ پنهان کردن یک دکمه در پنل یا موبایل حفاظت کافی ایجاد نمیکند.
مجوزهای دستگاه موضوع دیگری هستند. اجازه دوربین یا اعلان در سیستمعامل به کاربر حق مشاهده گزارش مالی نمیدهد. به همین ترتیب، داشتن نقش مدیر در سامانه مجوز استفاده از موقعیت مکانی تلفن را ایجاد نمیکند. نشستهای وب، توکنهای اپ، انقضا، بازیابی حساب و امکان خروج یک دستگاه باید جداگانه طراحی و آزمایش شوند.
پنل واحد یا محیطهای عملیاتی جداگانه؟
ممکن است یک پنل با منوهای متناسب با نقش کافی باشد. در کسبوکاری دیگر، پنل پشتیبانی، داشبورد مدیر و محیط انبار بهتر است رابطهای جداگانه داشته باشند، ولی همگی از سرویسها و دادههای مشترک استفاده کنند. معیار تصمیم تعداد دامنهها نیست؛ تفاوت وظایف، حساسیت اطلاعات و پیچیدگی کار روزانه است. پنل مشترک باید عملیات را ساده کند، نه اینکه همه تیمها را به یک صفحه شلوغ محدود کند.
اعلان و کار آفلاین چگونه هماهنگ میشوند؟
اعلان پوش و پیامهای تراکنشی، مانند اطلاعرسانی وضعیت سفارش، قابلیتهای قابل انتخاب هستند و باید در دامنه پروژه نوشته شوند. ثبت رویداد در سرور از ارسال اعلان جداست؛ نرسیدن پوش نباید باعث گم شدن سفارش شود. تنظیمات دریافت، کانال مناسب و امکان مشاهده سوابق در خود سامانه به تجربه قابل اتکاتری کمک میکند. هزینه سرویسهای پیامرسان و محدودیتهای ارسال نیز باید معلوم باشد.
اگر اپ به صورت آفلاین کار کند، داده ممکن است تا زمان اتصال بهروز نباشد. لازم است مشخص شود چه عملیاتهایی آفلاین مجازند، چه اطلاعاتی روی دستگاه ذخیره میشوند و تعارضها چگونه حل میشوند. برای مثال تغییر همزمان نشانی در وب و موبایل میتواند نیازمند قاعده تقدم یا تأیید کاربر باشد. موجودی و پرداخت معمولاً به تأیید سرور نیاز دارند؛ بنابراین هماهنگی همه تغییرها همیشه آنی نیست.
انتخاب بکاند و آمادهسازی برای توسعه آینده
Laravel، NestJS، Django، ASP.NET Core، Spring Boot و Go از گزینههای قابل بررسی برای بکاند هستند. قرار نیست همه آنها در یک پروژه استفاده شوند. مهارت تیم نگهداری، ارتباط با سامانههای موجود، نیازهای عملیاتی، حجم کار و سرعت توسعه باید انتخاب را تعیین کنند. نام فناوری بدون طراحی داده، ثبت خطا، پشتیبانگیری و برنامه نگهداری، معیار کافی برای کیفیت نیست.
API باید با نسخههای نصبشده اپ سازگار بماند؛ همه کاربران همان روز نسخه تازه را نصب نمیکنند. تغییر نام فیلد یا حذف پاسخ میتواند اپ قدیمی را از کار بیندازد. قرارداد پاسخها، روش نسخهبندی، سیاست پایان پشتیبانی نسخه قدیمی و مهاجرت ساختار داده باید مستند شوند. برای پایگاه داده نیز تحویل schema، migrationها و توضیح رابطههای اصلی، توسعه بعدی را قابل مدیریتتر میکند.
هزینه و قرارداد پروژه مشترک چگونه تعریف میشود؟
وجود بکاند مشترک میتواند از تکرار بعضی بخشها جلوگیری کند، اما به معنی رایگان شدن اپ یا قرار گرفتن هر دو محصول در قیمت وبسایت نیست. طراحی رابط وب، ساخت Android و iOS، پنل، API، اتصالها، انتقال داده، آزمون و انتشار هر کدام دامنه کار دارند. پیشنهاد مالی ترکیبی باید روشن کند دقیقاً کدام خروجیها و کدام سیستمعاملها را شامل میشود و تغییرات بعدی چگونه برآورد خواهند شد.
همچنین مالکیت کد، تحویل سورس کامل مطابق قرارداد، دسترسی زیرساخت و مستندات باید صریح باشند. بازه پشتیبانی فنی ۳ تا ۱۲ ماه، با توجه به قرارداد و نوع پروژه، قابل تعریف است؛ پوشش خطا، توسعه قابلیت تازه و هزینه سرویسهای بیرونی را نباید یکسان فرض کرد. راهنمای تحویل سورس و پشتیبانی سایت اختصاصی به تنظیم این بخش کمک میکند.
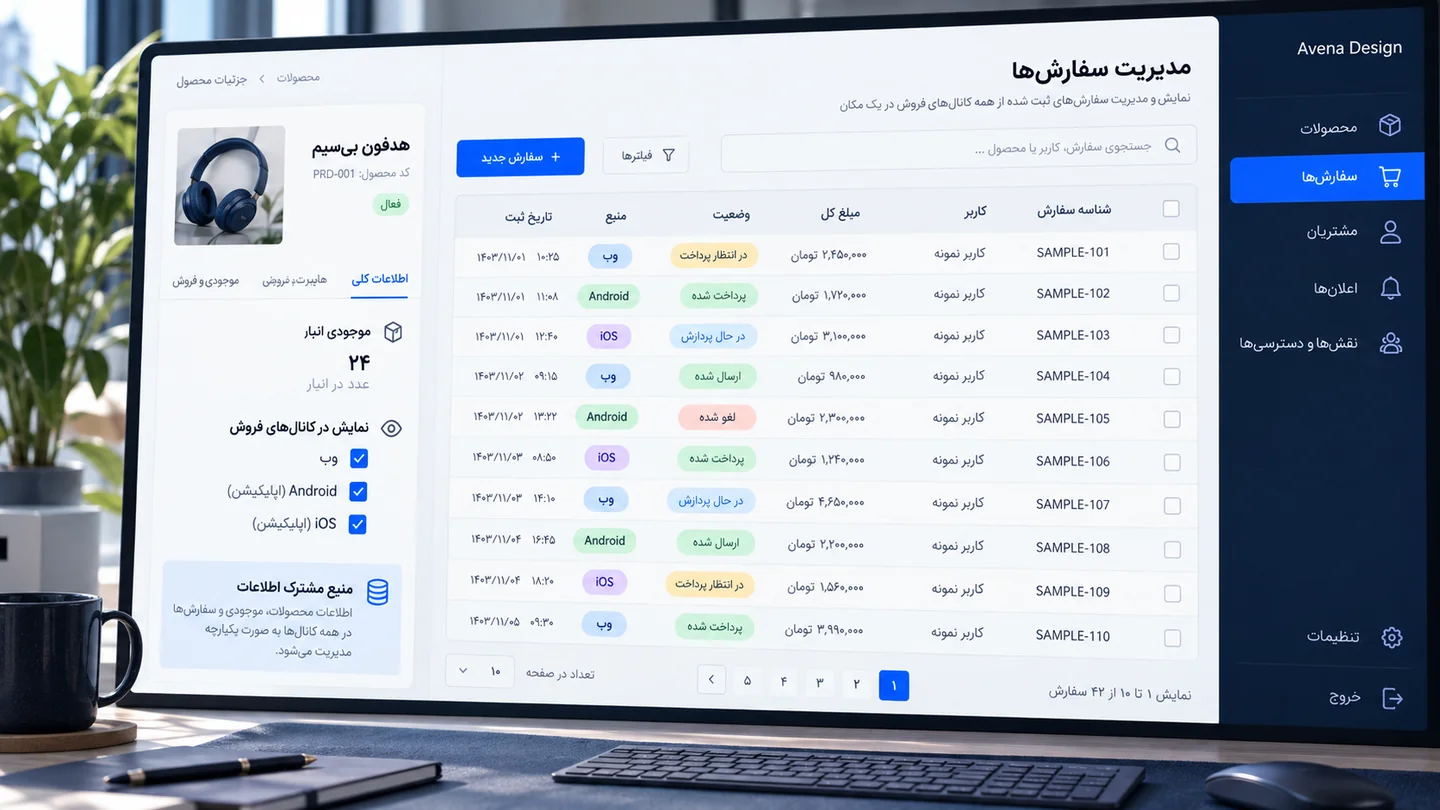 تصویر تبلیغاتی مفهومی، ساختهشده با هوش مصنوعی.
چکلیست تحویل و سه آزمون ضروری
فهرست تحویل باید نسخه وب، خروجیهای توافقشده موبایل، پنل و نقشها، کد و وابستگیها، مستند API، ساختار داده، راهنمای راهاندازی، تنظیمات سرویسها و روش پشتیبانگیری و بازیابی را پوشش دهد. انتقال امن دسترسیها و آموزش کارهای روزمره مدیر نیز بخشی از تحویل عملیاتی است. معیار پذیرش را با رفتار قابل مشاهده بنویسید تا صرف نمایش چند صفحه جای آزمون فرایند را نگیرد.
سناریوی اول: آخرین موجودی از دو مسیر
دو کاربر همزمان آخرین موجودی را از وب و اپ سفارش دهند. باید نتیجه مجاز، پیام درخواست ردشده، انقضای رزرو و آزادسازی ظرفیت بررسی شود. گزارش پنل و تعداد نهایی موجودی باید با تصمیم سرور سازگار بمانند.
سناریوی دوم: پرداخت و رویداد تکراری
کاربر پس از پرداخت برنامه را ببندد و نتیجه درگاه دوباره ارسال شود. سامانه باید نتیجه را در سرور تأیید کند، یک سفارش معتبر داشته باشد و از ثبت دوباره عملیات مالی جلوگیری کند. مشتری بعد از ورود مجدد باید وضعیت قابل پیگیری ببیند.
سناریوی سوم: نسخه قدیمی و دسترسی محدود
یک اپ با نسخه قبلی API و یک حساب اپراتور محدود آزمایش شوند. قابلیتهای پشتیبانیشده باید همچنان کار کنند و درخواست خارج از نقش یا شعبه رد شود. برای حالت آفلاین نیز رفتار بازگشت اتصال و تعارض داده ثبت شود.
قدم بعدی برای تصمیمگیری
برای دیدن یک زمینه مرتبط، نمونه اپلیکیشن تغذیه Salemi AI شامل تحلیل عکس غذا و داشبورد است. هر نمونه را باید از نظر قابلیتهای معرفیشده بررسی کرد؛ شباهت ظاهری به معنی یکسان بودن دامنه، هزینه یا زیرساخت پروژه شما نیست.
در صفحه خدمات طراحی سایت و اپلیکیشن با پنل مدیریت مشترک میتوانید مسیر تعریف پروژه را دنبال کنید. اگر نیاز شما فعلاً روی موبایل متمرکز است، خدمات طراحی اپلیکیشن نیز نقطه شروع مناسبی است. برای برآورد، فهرست نقشها، مسیر سفارش و سیستمعاملهای مورد نیاز را در فرم سفارش ثبت کنید یا با ۰۹۱۲۰۷۲۰۱۸۲ تماس بگیرید تا دامنه وب، اپ و پنل جداگانه و در ارتباط با هم مشخص شود.
منابع و روش بررسی
راهنمای سفارش و معیارهای پذیرش، با مثالهای آموزشی و پیوند به نمونهکار مرتبط آونا؛ تصاویر تبلیغاتی و رابطها مفهومی هستند و بهعنوان نتیجه تجاری یا قابلیت اجراشده مشتری معرفی نشدهاند.
- Build an offline-first appAndroid Developers


